
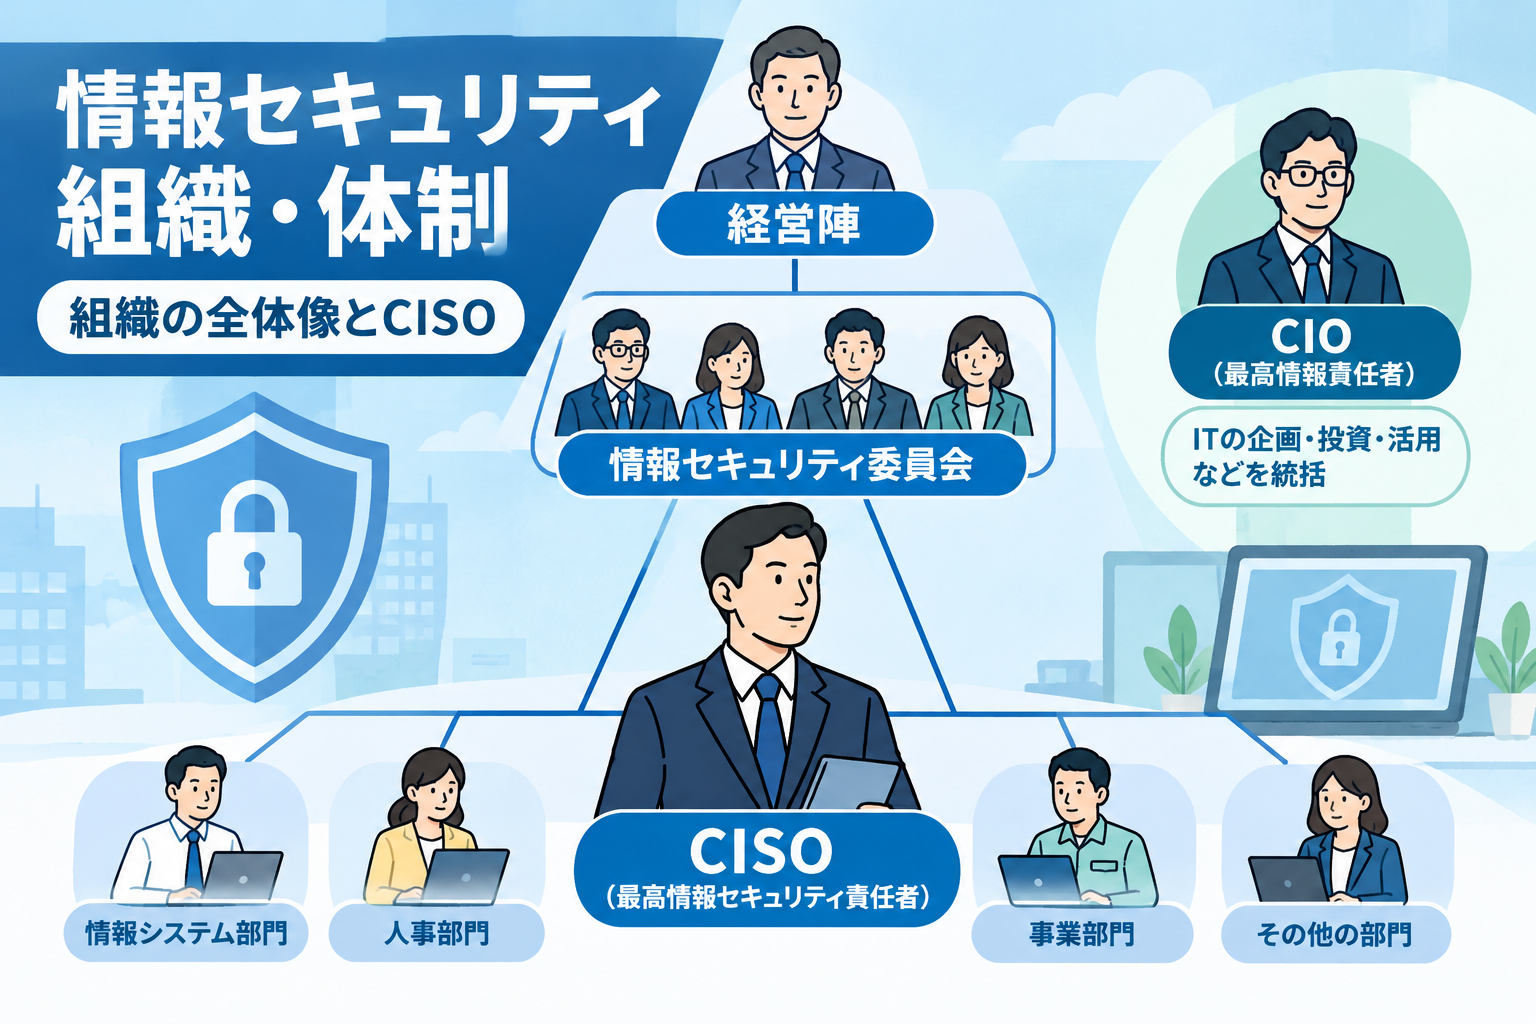
前回は、情報セキュリティ組織・体制シリーズの第1回として、組織内の役割分担の全体像と、統括的な責任を担うCISOについて確認した。今回は、実際にセキュリティインシデントが発生した際、現場で対応にあたる専門チーム「CSIRT」を取り上げよう。
CSIRTとは
CSIRT(Computer Security Incident Response Team:シーサート)とは、組織内で発生した情報セキュリティインシデント(不正アクセス、マルウェア感染、情報漏えいなど)に対応するために設置される専門チームである。平時の監視や予防的な取り組みも担うが、最大の役割は、インシデントが実際に発生した際に、被害の拡大を防ぎ、速やかに復旧させるための対応を主導することにある。
前回確認した情報セキュリティ委員会が「平時の方針・体制づくり」を担う会議体であるのに対し、CSIRTは「インシデント発生時に実際に動く実働部隊」としての性格が強い点が特徴である。
CSIRTの活動内容
CSIRTの活動は、インシデント対応そのものだけでなく、平時の備えから事後の見直しまで、一連の流れとして捉えることができる。
1. 事前準備
インシデント対応の手順書(プレイブック)の整備、連絡体制の確立、従業者への周知・訓練など、インシデントが発生する前の備えを行う。
2. 検知・分析
社内からの報告や、ログ監視の仕組み(後述するSOCなど)からの連絡をもとに、インシデントの発生を検知し、その内容・影響範囲を分析する。
3. 封じ込め・復旧
被害の拡大を防ぐための初動対応(感染端末のネットワーク切り離しなど)を行い、原因を取り除いたうえでシステムを正常な状態に復旧させる。
4. 事後対応・再発防止
インシデント対応が一段落した後、原因究明の結果をまとめ、再発防止策を検討・実施する。この結果は、情報セキュリティポリシーや対策の見直しにも反映される。
この一連の流れは、インシデント対応という個別の事象を通じて、組織全体のPDCAサイクル(以前のシリーズで確認した、ISMSを支える考え方)を回していくことにもつながっている。
社内CSIRTと社外組織との連携
CSIRTは、組織内に閉じて活動するだけでなく、外部の専門組織と連携して情報を収集・共有することも重要な役割の一つである。国内では、次のような組織が代表的である。
JPCERT/CC
国内のコンピュータセキュリティインシデントに対応する調整機関である。特定の企業や業界に属さない中立的な組織として、インシデントの報告受付、注意喚起の発信、関係組織間の調整などを行っている。社内CSIRTは、重大なインシデントが発生した際に、JPCERT/CCへ報告・相談を行うことがある。
日本シーサート協議会(NCA)
国内の各組織のCSIRT同士が、情報交換や連携を行うためのコミュニティ組織である。自組織のCSIRTを立ち上げる際のノウハウの共有や、インシデント対応に関する知見の共有の場としての役割を持つ。
こうした社外組織との連携により、自組織だけでは得られない最新の脅威情報や対応事例を取り入れることができ、CSIRTとしての対応力を高めることにつながる。
試験対策のポイント
- CSIRTは「インシデント発生時に実際に対応する実働部隊」である点を、情報セキュリティ委員会のような方針策定の会議体と区別して理解しておこう
- CSIRTの活動が「事前準備→検知・分析→封じ込め・復旧→事後対応」という一連の流れで構成されている点を押さえておこう
- JPCERT/CCが中立的な調整機関であること、日本シーサート協議会(NCA)がCSIRT同士の連携コミュニティであることを区別しておこう
- 事例文で「インシデント発生時に感染端末をネットワークから切り離した」といった記述があれば、封じ込めの段階に対応する対応であると判断できるようにしておこう
まとめ
今回は、情報セキュリティ組織・体制シリーズの第2回として、インシデント対応の実働部隊であるCSIRTの役割と活動の流れ、JPCERT/CCや日本シーサート協議会といった社外組織との連携を確認した。次回は、CSIRTと混同されやすい「SOC」を取り上げ、両者の違いと連携のあり方を整理してシリーズを締めくくろう。
コメント