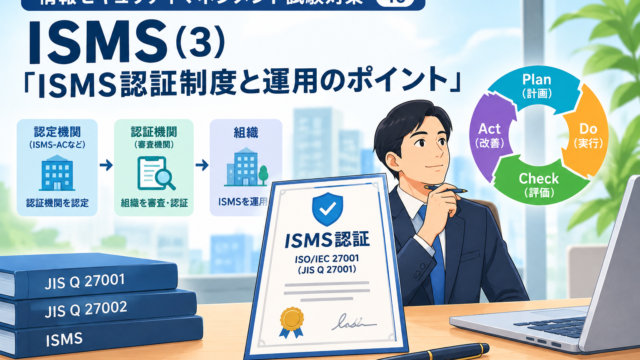
IT系【情報セキュリティマネジメント試験対策】(40)ISMS(3)「ISMS認証制度と運用のポイント」 前回は、ISMSの要求事項を定めるJIS Q 27001と、管理策の実践規範を示すJIS Q 27002の役割の違いを確認した。今回はISMSシリーズの最終回として、これらの規格に基づいて実際に運用されている「ISMS認証制度」の仕組みと、... 2026.10.16IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(39)ISMS(2)「JIS Q 27001とJIS Q 27002」 前回は、ISMSの基本的な考え方と、それを支えるPDCAサイクルの4段階を確認した。今回は、ISMSを実際に運用・認証していくうえでの拠りどころとなる2つの規格、「JIS Q 27001」と「JIS Q 27002」を取り上げる。JISとI... 2026.10.15IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(38)ISMS(1)「ISMSとは何か・PDCAサイクル」 前回までの5回シリーズでは、マルウェアや標的型攻撃、内部不正といった情報セキュリティの脅威を確認してきた。今回からは新たなシリーズとして、こうした脅威に組織としてどう向き合うかという枠組みである「ISMS(情報セキュリティマネジメントシステ... 2026.10.14IT系情報セキュリティマネジメント試験資格試験
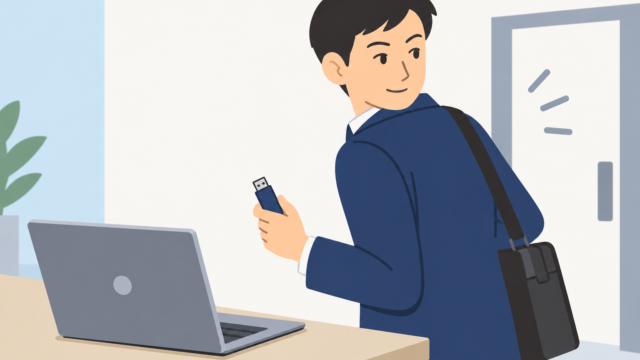
IT系【情報セキュリティマネジメント試験対策】(37)情報セキュリティの脅威(5)「内部不正とまとめ」 前回は、取引先やソフトウェア部品を経由するサプライチェーン攻撃と、初期設定の甘さにつけこまれるIoT機器を狙った攻撃を確認した。今回は情報セキュリティの脅威シリーズの最終回として、外部の攻撃者ではなく組織内部の人間によって引き起こされる「内... 2026.09.27IT系情報セキュリティマネジメント試験資格試験
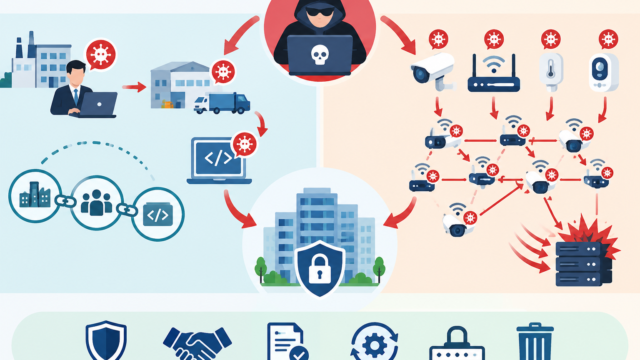
情報セキュリティマネジメント試験【情報セキュリティマネジメント試験対策】(36)情報セキュリティの脅威(4)「サプライチェーン攻撃・IoT機器を狙った攻撃」 前回は、情報セキュリティの脅威シリーズの第3回として、特定の組織を狙う「標的型攻撃」と、その中でも高度で持続的なものを指す「APT」を確認した。今回は、近年注目度が高まっている「サプライチェーン攻撃」と「IoT機器を狙った攻撃」を取り上げる... 2026.09.26情報セキュリティマネジメント試験資格試験
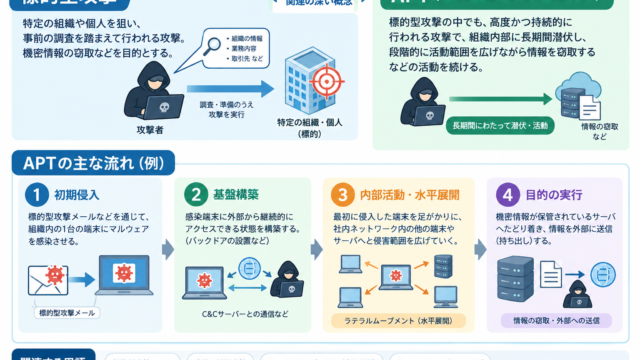
IT系【情報セキュリティマネジメント試験対策】(35)情報セキュリティの脅威(3)「標的型攻撃とAPT」 前回は、情報セキュリティの脅威シリーズの第2回として、SQLインジェクションやXSSなど、Webアプリケーションの脆弱性を悪用する攻撃を確認した。今回は、特定の組織を狙って持続的に行われる「標的型攻撃」と「APT(Advanced Pers... 2026.09.21IT系情報セキュリティマネジメント試験資格試験
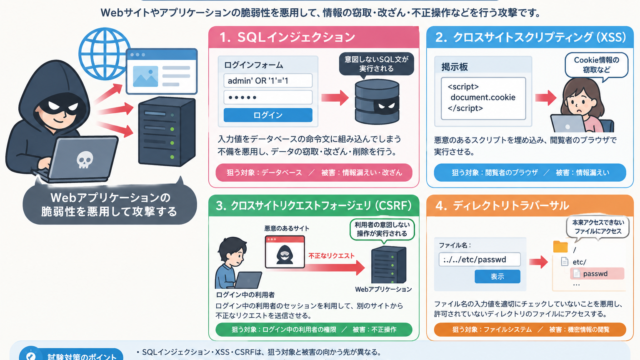
IT系【情報セキュリティマネジメント試験対策】(34)情報セキュリティの脅威(2)「Webアプリケーションへの攻撃」 前回は、情報セキュリティの脅威シリーズの第1回として、ウイルス・ワーム・トロイの木馬・ランサムウェアなどのマルウェアの種類を確認した。今回は、Webサイトやアプリケーションの脆弱性を悪用する「Webアプリケーションへの攻撃」を取り上げる。E... 2026.09.20IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(33)情報セキュリティの脅威(1)「マルウェアの種類」 前回までの3回で、情報セキュリティ対策を人的・物理的・技術的の3分類に整理して確認した。今回からは新たなシリーズとして、その対策が守るべき対象である「脅威」そのものに焦点を当てていく。今回は、最も基本的な脅威である「マルウェア」の種類を取り... 2026.09.19IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(32)情報セキュリティ対策(3)「技術的セキュリティ対策」 前回は、情報セキュリティ対策の3分類のうち「物理的セキュリティ対策」として、入退室管理や施錠管理、災害対策などを確認した。今回は3分類の最後として、システムやネットワークを技術的な仕組みで守る「技術的セキュリティ対策」を取り上げ、このシリー... 2026.09.15IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(31)情報セキュリティ対策(2)「物理的セキュリティ対策」 前回は、情報セキュリティ対策の3分類(人的・物理的・技術的)のうち、「人的セキュリティ対策」について、教育・訓練、秘密保持契約、罰則規定などを確認した。今回は、施設や設備、機器そのものを守る「物理的セキュリティ対策」を取り上げる。物理的セキ... 2026.09.14IT系情報セキュリティマネジメント試験資格試験
 IT系
 IT系
 IT系
 IT系
 IT系
 情報セキュリティマネジメント試験
 IT系
 IT系
 IT系
 IT系
 IT系