IT系【情報セキュリティマネジメント試験対策】(35)情報セキュリティの脅威(3)「標的型攻撃とAPT」 前回は、情報セキュリティの脅威シリーズの第2回として、SQLインジェクションやXSSなど、Webアプリケーションの脆弱性を悪用する攻撃を確認した。今回は、特定の組織を狙って持続的に行われる「標的型攻撃」と「APT(Advanced Pers... 2026.09.21IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(34)情報セキュリティの脅威(2)「Webアプリケーションへの攻撃」 前回は、情報セキュリティの脅威シリーズの第1回として、ウイルス・ワーム・トロイの木馬・ランサムウェアなどのマルウェアの種類を確認した。今回は、Webサイトやアプリケーションの脆弱性を悪用する「Webアプリケーションへの攻撃」を取り上げる。E... 2026.09.20IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(33)情報セキュリティの脅威(1)「マルウェアの種類」 前回までの3回で、情報セキュリティ対策を人的・物理的・技術的の3分類に整理して確認した。今回からは新たなシリーズとして、その対策が守るべき対象である「脅威」そのものに焦点を当てていく。今回は、最も基本的な脅威である「マルウェア」の種類を取り... 2026.09.19IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(32)情報セキュリティ対策(3)「技術的セキュリティ対策」 前回は、情報セキュリティ対策の3分類のうち「物理的セキュリティ対策」として、入退室管理や施錠管理、災害対策などを確認した。今回は3分類の最後として、システムやネットワークを技術的な仕組みで守る「技術的セキュリティ対策」を取り上げ、このシリー... 2026.09.15IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(31)情報セキュリティ対策(2)「物理的セキュリティ対策」 前回は、情報セキュリティ対策の3分類(人的・物理的・技術的)のうち、「人的セキュリティ対策」について、教育・訓練、秘密保持契約、罰則規定などを確認した。今回は、施設や設備、機器そのものを守る「物理的セキュリティ対策」を取り上げる。物理的セキ... 2026.09.14IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(30)情報セキュリティ対策(1)「人的セキュリティ対策」 前回までは、情報セキュリティポリシーを構成する3階層(情報セキュリティ基本方針・情報セキュリティ対策基準・情報セキュリティ対策実施手順)について確認してきた。ポリシーは組織が「何を」「どこまで」守るかを定めるものであるが、それを実際に機能さ... 2026.09.13IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(29) 情報セキュリティポリシー(5)「情報セキュリティ対策実施手順」 前回は、情報セキュリティ基本方針を具体化する「情報セキュリティ対策基準」について確認した。今回は、情報セキュリティポリシーの3階層構造の最下層にあたる「情報セキュリティ対策実施手順」を取り上げ、あわせて3階層構造全体のまとめを行う。実施手順... 2026.08.31IT系情報セキュリティマネジメント試験資格試験
IT系【情報セキュリティマネジメント試験対策】(28) 情報セキュリティポリシー(4)「情報セキュリティ対策基準」 前回は、情報セキュリティポリシーの最上位に位置する「情報セキュリティ基本方針」について確認した。今回は、その基本方針を具体化する第2階層「情報セキュリティ対策基準」を取り上げる。対策基準は基本方針と実施手順をつなぐ「橋渡し」情報セキュリティ... 2026.08.30IT系情報セキュリティマネジメント試験資格試験
IT系情報セキュリティマネジメント試験対策(27) 情報セキュリティポリシー(3)「情報セキュリティ基本方針」 前回は、情報セキュリティポリシーの適用範囲について確認した。今回から、情報セキュリティポリシーを構成する3階層~基本方針・対策基準・実施手順~を取り上げる。今回は、最上位に位置する「情報セキュリティ基本方針」である。情報セキュリティポリシー... 2026.08.29IT系情報セキュリティマネジメント試験資格試験
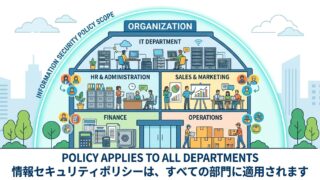
IT系情報セキュリティマネジメント試験対策(26) 情報セキュリティポリシー(2)「適用範囲」 適用範囲はIT部門に限らない情報セキュリティポリシーは、まず大前提として 「全社の全部門およびすべての従業者」 を対象として適用される必要がある。 そのうえで、ポリシー策定時には 適用範囲を文書として明確に定義すること が求められる。適用範... 2026.04.24IT系情報セキュリティマネジメント試験資格試験
 IT系
 IT系
 IT系
 IT系
 IT系
 IT系
 IT系
 IT系 IT系
 IT系
 IT系