
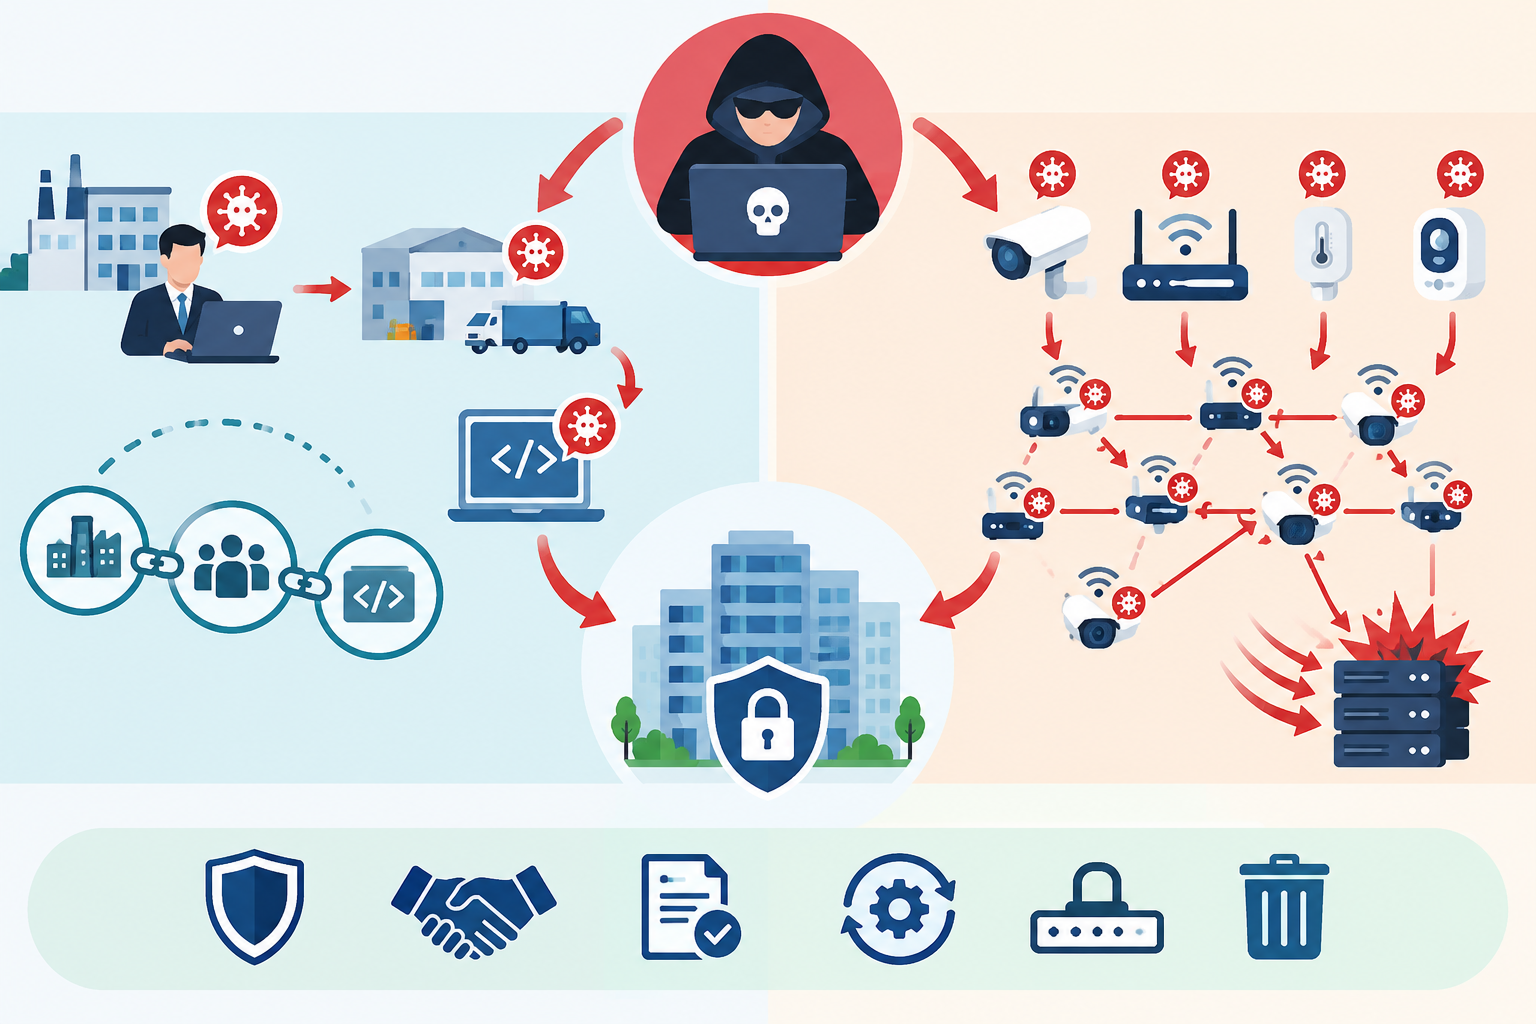
前回は、取引先やソフトウェア部品を経由するサプライチェーン攻撃と、初期設定の甘さにつけこまれるIoT機器を狙った攻撃を確認した。今回は情報セキュリティの脅威シリーズの最終回として、外部の攻撃者ではなく組織内部の人間によって引き起こされる「内部不正」を取り上げ、あわせてシリーズ全体を振り返る。
内部不正とは
内部不正とは、従業者や元従業者、業務委託先の要員など、組織の内部に正規のアクセス権を持つ者が、その権限を悪用して情報の窃取・持ち出し・改ざん・破壊などを行う行為を指す。これまでのシリーズで扱ってきたマルウェアや標的型攻撃などが「外部の攻撃者による脅威」であったのに対し、内部不正は「すでに正規のアクセス権を与えられている内部の人間による脅威」である点が根本的に異なる。
外部からの攻撃は、ファイアウォールや不正アクセス検知の仕組みなど、境界線での防御によってある程度は防ぐことができる。しかし内部不正の場合、行為者はもともと正規の手続きでシステムにアクセスできる立場にあるため、技術的な防御だけでは防ぎきれず、権限管理や監視、組織運営上の工夫が対策の中心となる。
内部不正が起こる典型的なパターン
内部不正には、大きく分けて次のようなパターンがある。
1. 情報の不正な持ち出し・漏えい
顧客情報や技術情報などを、USBメモリへのコピーや私用のメールアドレスへの転送によって外部に持ち出す行為である。転職の際に、以前の勤務先の情報を新しい勤務先に持ち込もうとするケースなどが典型例として挙げられる。
2. 権限の悪用によるデータの改ざん・不正操作
システム管理者権限など、強い権限を持つ者が、その権限を悪用して自分に有利になるようデータを書き換えたり、本来許可されていない操作を行ったりする行為である。
3. 内部情報を利用した不正行為
組織内部でしか知り得ない情報(未公開の決算情報や人事情報など)を利用して、私的な利益を得る行為である。
内部不正が発生する背景には、金銭的な動機のほか、待遇や人間関係への不満、退職に際しての心理的な動機など、さまざまな要因が指摘されている。
また、内部不正の背景を考えるうえでは、「不正のトライアングル」も重要である。これは、「動機・プレッシャー」「機会」「正当化」の3要素がそろうことで、不正が発生しやすくなるという考え方である。
内部不正への対策
内部不正は、これまでのシリーズで扱ってきた技術的対策だけでなく、組織的・人的な対策と組み合わせることで初めて実効性を持つ。代表的な対策は次の通りである。
- アクセス権の最小化
業務上必要な範囲を超えた権限を与えない(以前の回で扱った「最小権限の原則」) - 職務分掌・相互牽制
重要な操作を一人に任せきりにせず、複数人でのチェック体制を敷く - ログの取得・監視
誰が・いつ・どのデータにアクセスしたかを記録し、不自然な操作を検知できるようにする - 退職者・異動者のアカウント管理
異動・退職時には、速やかにアクセス権を無効化・削除する - 雇用契約・就業規則の整備
以前の回で扱った秘密保持契約や罰則規定の周知により、抑止力を働かせる
こうして見ると、内部不正への対策は、これまでのシリーズで扱ってきた人的・物理的・技術的な対策の考え方を、そのまま「内部の人間」に対しても適用したものであることがわかる。
試験対策のポイント
- 内部不正は「正規の権限を持つ者による不正」である点で、外部からの不正アクセスとは性質が異なることを押さえておく
- 「最小権限の原則」「職務分掌」「ログの監視」「アカウントの速やかな無効化」といった対策のキーワードと、それぞれが防ごうとしている事態を結びつけて理解しておく
- 事例文中で「退職予定の従業者が、顧客データをUSBメモリにコピーして持ち出した」のような描写があれば内部不正の典型例であると判断できるようにしておく
シリーズを振り返って
情報セキュリティの脅威シリーズでは、次の5つのテーマを扱ってきた。
- 第33回:マルウェアの種類(ウイルス・ワーム・トロイの木馬・ランサムウェアなど)
- 第34回:Webアプリケーションへの攻撃(SQLインジェクション・XSS・CSRFなど)
- 第35回:標的型攻撃とAPT
- 第36回:新しい脅威(サプライチェーン攻撃・IoT機器を狙った攻撃)
- 第37回:内部不正
これらの脅威は、それぞれ単独で存在するというより、実際には組み合わさって発生することも多い。例えば、標的型攻撃メールでマルウェアに感染させ、内部で権限を奪取したうえで情報を持ち出す、といった具合である。また、これらの脅威に対応する形で、以前のシリーズで扱った人的・物理的・技術的セキュリティ対策が存在している。脅威と対策を対応づけながら整理しておくことで、SG試験で問われる事例問題への対応力が高まるはずである。
まとめ
今回は、情報セキュリティの脅威シリーズの最終回として、組織内部の人間による「内部不正」の典型的なパターンと対策を確認し、あわせてシリーズ全体を振り返った。次回からは、これまでに扱った脅威・対策を踏まえたうえで、組織としてのセキュリティマネジメントの枠組み(ISMSなど)について取り上げていく。
コメント