
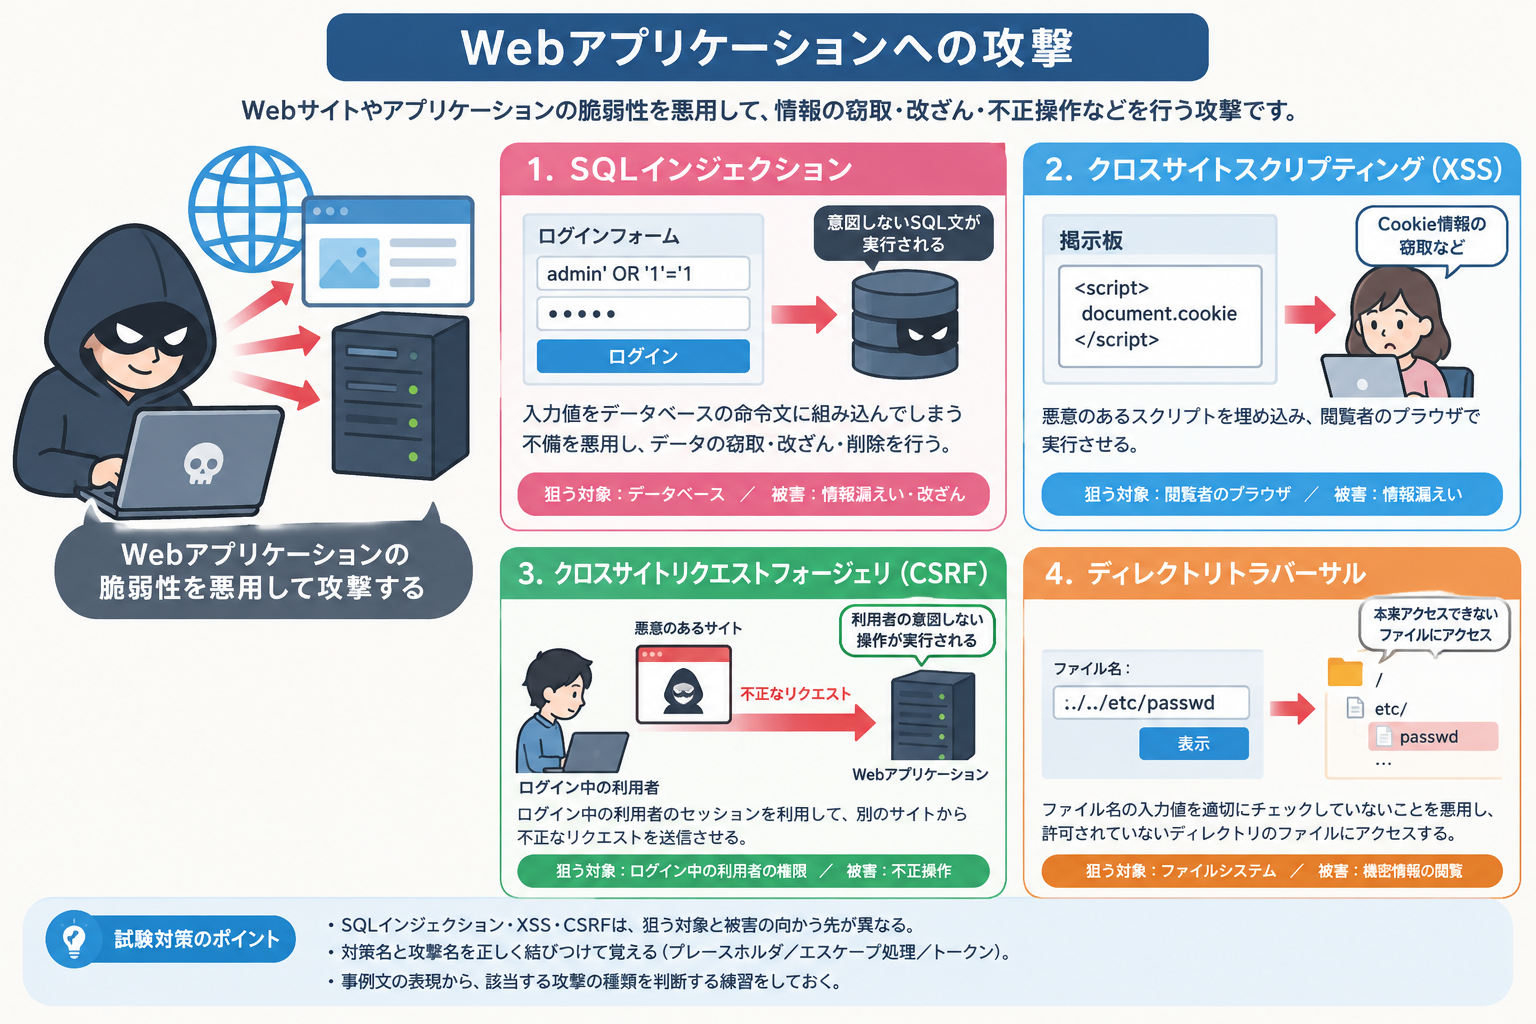
前回は、情報セキュリティの脅威シリーズの第2回として、SQLインジェクションやXSSなど、Webアプリケーションの脆弱性を悪用する攻撃を確認した。
今回は、特定の組織を狙って持続的に行われる「標的型攻撃」と「APT(Advanced Persistent Threat)」を取り上げる。
標的型攻撃とは
標的型攻撃とは、不特定多数を無差別に狙うのではなく、特定の組織や個人を明確なターゲットとして、その組織が保有する機密情報の窃取などを目的として行われる攻撃である。
無差別型の攻撃に比べて、攻撃者があらかじめ標的の業務内容や組織構成、取引先などを入念に調査したうえで仕掛けてくる点が特徴であり、見破りにくく被害も深刻化しやすい。
代表的な手口には、以下のようなものがある。
1. 標的型攻撃メール
取引先や社内の関係部署、公的機関などを装い、業務に関係がありそうな件名・内容のメールを送りつけ、添付ファイルを開かせたり、本文中のリンクをクリックさせたりすることでマルウェアに感染させる手口である。件名や本文が業務内容に即して作り込まれているため、無差別に送られる迷惑メールに比べて見破ることが難しい。近年は、実在する取引先などを装って、業務に関係があるように見せかけるケースもある。
2. 水飲み場型攻撃
標的となる組織の従業者がよく閲覧するWebサイト(業界団体のサイトや取引先のサイトなど)を事前に特定し、そのサイト自体を改ざんしてマルウェアを仕込んでおく手口である。標的が自らそのサイトを訪れた際に感染させる点が特徴で、動物が水を飲みに集まる水飲み場で待ち伏せする様子になぞらえてこう呼ばれる。
APT(Advanced Persistent Threat)とは
APTとは、日本語では「高度で持続的な脅威」と訳され、単発の攻撃で終わらず、標的の組織内部に長期間にわたって潜伏し、段階的に活動範囲を広げながら目的の情報を窃取し続ける一連の攻撃活動を指す用語である。
標的型攻撃とAPTは関連の深い概念である。標的型攻撃は、特定の組織を狙って、事前の調査を踏まえた攻撃を行うことを指し、その中でも高度かつ持続的に行われる攻撃をAPTと呼ぶ。
APTでは、おおむね次のような段階を踏んで攻撃が進行するとされる。
- 初期侵入:標的型攻撃メールなどを通じて、組織内の1台の端末にマルウェアを感染させる
- 基盤構築:感染端末に外部から継続的にアクセスできる裏口(バックドア)を設置し、攻撃者がいつでも指令を送れる状態を作る
- 内部活動・水平展開(ラテラルムーブメント):最初に侵入した端末を足がかりに、社内ネットワーク内の他の端末やサーバへと侵害範囲を広げていく
- 目的の実行:機密情報が保管されているサーバへたどり着き、情報を外部に送信(持ち出し)する
この一連の流れが、数か月から場合によっては数年単位という長い時間をかけて、気づかれないように静かに進められる点がAPTの脅威たるゆえんである。
従来のソーシャルエンジニアリングとの違い
標的型攻撃メールは、なりすましや心理的な隙を突くという点で、以前の記事で扱ったソーシャルエンジニアリングの技法を利用している。ただし、標的型攻撃・APTは「不特定多数ではなく特定の組織を狙う」「単発ではなく持続的・段階的に行われる」という2点で、無差別・単発型の攻撃とは区別して理解しておく必要がある。
試験対策のポイント
- 標的型攻撃メールと、無差別にばらまかれる迷惑メール・フィッシングメールとの違い(標的の業務内容に即して作り込まれているかどうか)を区別できるようにしておこう
- APTを構成する各段階(初期侵入・基盤構築・水平展開・目的の実行)の名称と内容を押さえておこう
- 「ラテラルムーブメント(水平展開)」のように、侵入後に内部で活動範囲を広げる用語を理解しておこう
- 標的型攻撃・APTへの対策として、入口対策(メール訓練、添付ファイルの実行制限)だけでなく、侵入後の異常な通信を検知する出口対策(内部ネットワークの監視)が重要であるという考え方を押さえておこう
まとめ
今回は、情報セキュリティの脅威シリーズの第3回として、標的型攻撃メールや水飲み場型攻撃といった標的型攻撃の手口と、標的型攻撃のうち高度かつ持続的に行われるAPTの段階的な流れを確認した。
次回は、サプライチェーン攻撃やIoT機器を狙った攻撃など、近年注目されている新しい脅威を取り上げる。
コメント